
Sommaire
- 1 Cybersécurité du G7 : pourquoi ces exercices intéressent directement les investisseurs
- 2 Comment le groupe d’experts cybersécurité du G7 structure sa stratégie de long terme
- 3 Ce que cet exercice change concrètement pour le secteur financier
- 4 Principaux enseignements pour les investisseurs : risque cyber et stabilité financière
- 5 Le rôle du groupe d’experts cybersécurité du G7 dans la gouvernance mondiale des risques
- 6 FAQ – Questions fréquentes
Un scénario de cyberattaque massive, impliquant ministères des Finances, banques centrales, superviseurs bancaires et autorités des marchés, vient d’être testé à l’échelle du G7. Derrière cet exercice de coordination transfrontalière, un objectif central : vérifier que le secteur financier reste opérationnel, même en cas de choc informatique majeur frappant simultanément plusieurs pays. Pour les établissements financiers, mais aussi pour les investisseurs particuliers et professionnels, ces tests ne sont pas un simple rituel technique ; ils conditionnent la continuité des paiements, des transactions boursières et de l’accès aux liquidités en période de crise.
Ce travail mené par le groupe d’experts cybersécurité du G7 s’inscrit dans une démarche de long terme : améliorer la cyberdéfense du système financier, renforcer les réflexes de gestion de crise et fiabiliser le partage d’informations critiques entre autorités. Après un premier exercice en 2024, l’édition 2026 s’est concentrée sur les faiblesses repérées lors des précédentes simulations : coordination opérationnelle, reprise d’activité, communication de crise. Dans un environnement où la finance se numérise rapidement, ces sujets rejoignent d’autres chantiers structurants déjà suivis par les régulateurs, comme la mise en place du cadre MiCA pour les crypto-actifs ou les travaux sur l’usage de l’intelligence artificielle dans les marchés financiers. L’ensemble dessine un paysage où la résilience numérique devient un critère central d’analyse des risques.
- Un test grandeur nature de réponse coordonnée à une cyberattaque touchant simultanément toutes les juridictions du G7.
- Objectif prioritaire : renforcer la résilience opérationnelle du secteur financier et limiter les perturbations pour les marchés et les investisseurs.
- Implication directe des ministères des Finances, banques centrales, superviseurs bancaires et autorités des marchés financiers.
- Suite de l’exercice de 2024, avec validation des améliorations apportées à la gestion de crise, à la reprise d’activité et à la communication.
- Stratégie de long terme pour pérenniser ces exercices et faire monter en compétence les autorités sur la coordination transfrontalière.
- Enjeu pour les investisseurs : un système financier mieux préparé aux chocs cyber, donc un risque opérationnel mieux encadré.
Cybersécurité du G7 : pourquoi ces exercices intéressent directement les investisseurs
Les incidents cyber ne concernent plus seulement les équipes informatiques des banques ou des sociétés de gestion. Une cyberattaque réussie peut bloquer des paiements, retarder des règlements-livraisons de titres ou perturber l’accès aux comptes. Dans ce contexte, la préparation des autorités à une crise coordonnée n’est pas un sujet abstrait : elle conditionne la capacité du système à absorber le choc sans basculer dans une crise de confiance.
Le groupe d’experts cybersécurité du G7 cherche précisément à réduire ce risque systémique. En organisant un exercice qui implique les principales autorités financières de chaque pays du G7, il vise à raccourcir les délais de réaction, clarifier les circuits d’alerte et coordonner les décisions. Pour un investisseur, cette démarche contribue à limiter le risque que des difficultés techniques se transforment en crise financière plus large, comme l’ont rappelé plusieurs rapports sur les tendances et risques de marché.
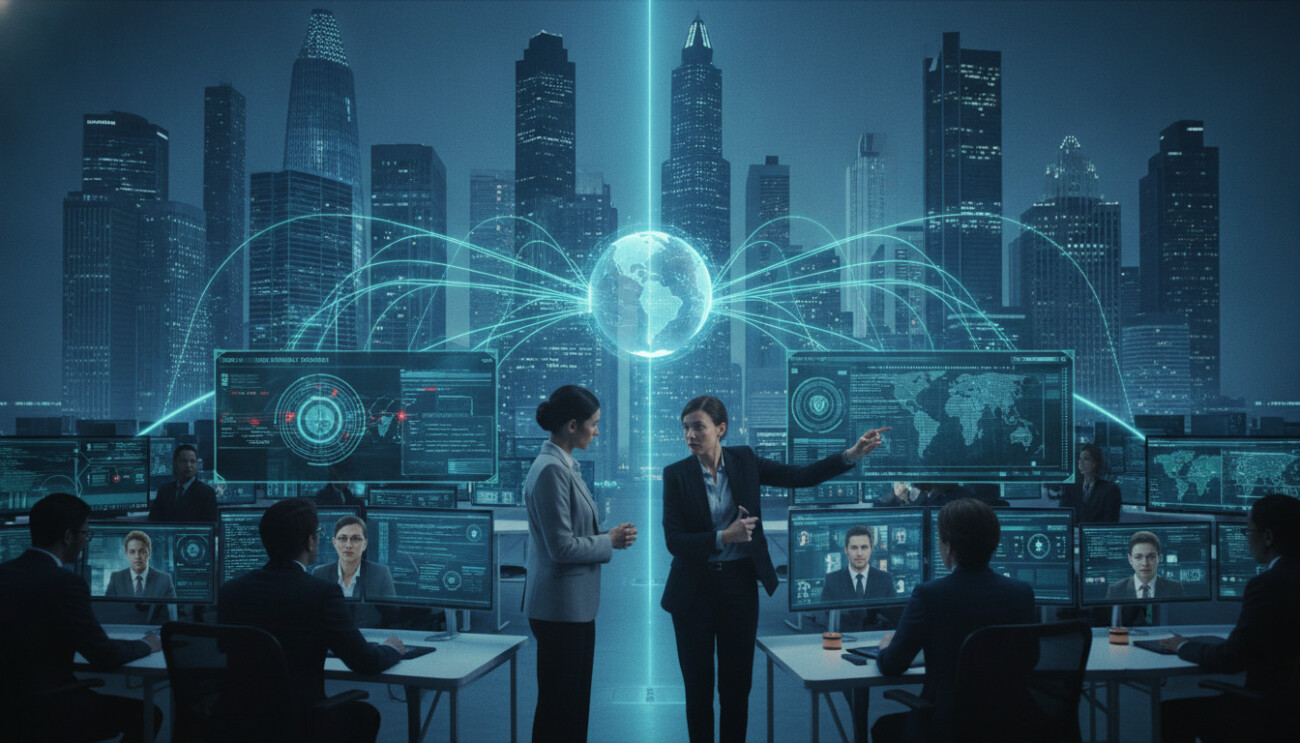
Un scénario de cyberattaque systémique pour tester la coordination transfrontalière
L’édition 2026 de l’exercice a reposé sur un scénario : une cyberattaque de grande ampleur frappant l’ensemble des juridictions du G7. L’objectif n’était pas de reproduire un cas réel précis, mais d’explorer les conséquences possibles d’un incident grave sur les infrastructures critiques, les systèmes de paiement ou les plateformes de marché.
Ce scénario a permis d’impliquer simultanément les ministères des Finances, les banques centrales, les régulateurs bancaires et les autorités des marchés financiers. Chacun a été amené à évaluer la situation, partager des informations à haute fréquence, prendre des décisions et coordonner sa communication avec les autres autorités. L’enjeu était de vérifier si, en pratique, la collaboration internationale permettait de contenir l’incident et de préserver la stabilité financière.
Comment le groupe d’experts cybersécurité du G7 structure sa stratégie de long terme
Au-delà de la réussite ponctuelle de l’exercice, le message clé réside dans la préparation à long terme. Le groupe d’experts a formalisé une stratégie visant à pérenniser ces simulations et à en faire un outil récurrent d’amélioration de la cyberdéfense du secteur financier au sein du G7. Cette approche progressive vise à capitaliser sur les enseignements de chaque exercice et atelier thématique.
La séquence 2024–2026 illustre cette logique : après un premier test centré sur la capacité de coordination et de communication en cas d’incident majeur, l’édition 2026 s’est concentrée sur les « points faibles » identifiés. Les autorités ont pu éprouver les dispositifs ajustés, notamment sur la reprise d’activité et la gestion de la communication de crise, en conditions simulées mais réalistes.
De la théorie à la pratique : gestion de crise et reprise d’activité
La gestion d’un incident cyber ne se limite pas à contrer l’attaque. Une fois le choc absorbé, la reprise d’activité est décisive : redémarrer les systèmes, rouvrir les marchés, rétablir la confiance des acteurs. C’est précisément cette phase que l’exercice du G7 a particulièrement testé, en lien avec les ateliers consacrés aux plans de continuité et de redémarrage progressif des infrastructures.
Pour illustrer ces enjeux, on peut imaginer une société de gestion fictive, « NordInvest AM », présente dans plusieurs pays du G7. En cas de cyberattaque paralysant certaines infrastructures de marché, NordInvest dépendrait à la fois de la robustesse de ses propres systèmes et des décisions prises par les autorités. Un cadre de coordination clair entre régulateurs pourrait permettre, par exemple, d’ouvrir certains marchés de façon séquencée, de maintenir des fonctions critiques comme les paiements de marge, ou de publier des informations encadrant les délais de règlement.
Ce que cela signifie, en pratique, pour un investisseur qui détient des actions d’établissements bancaires ou de valeurs exposées à ces risques (par exemple un groupe bancaire coté comme Crédit Agricole) : la capacité de reprise d’activité après incident devient un élément structurant de l’appréciation du profil de risque opérationnel de ces acteurs.
Ce que cet exercice change concrètement pour le secteur financier
Pour les institutions financières, cet exercice de coordination transfrontalière n’est pas un simple jeu de rôle. Il incite à revoir certains éléments concrets : processus de remontée d’incidents vers les autorités, modalités de partage d’informations techniques, mais aussi articulation entre obligations réglementaires nationales et coopération internationale.
Les autorités, de leur côté, affinent leurs mécanismes de coopération. L’exercice a permis de tester des circuits de partage d’informations critiques à haute cadence, de vérifier la robustesse des canaux de communication et de clarifier qui décide de quoi en situation de tension. L’objectif affiché est de réduire les délais entre la détection d’un incident et la mise en œuvre de mesures coordonnées pour limiter les perturbations, notamment sur les systèmes de paiement ou les marchés de capitaux.
Un focus sur le partage d’informations et la communication de crise
La rapidité de circulation de l’information est un facteur décisif dans une crise cyber. L’exercice du G7 a donc insisté sur la capacité des autorités à partager des données techniques et opérationnelles en temps quasi-réel, tout en gérant la communication externe destinée aux marchés et au grand public. L’enjeu : informer sans alimenter la panique, et donner des repères clairs sur l’état des systèmes financiers.
Dans une situation extrême, la manière dont une autorité explique ce qui est en cours – indisponibilité temporaire d’un service, mesures de protection mises en place, délais de normalisation envisagés – peut influencer la réaction des investisseurs, notamment sur les valeurs les plus sensibles aux risques opérationnels. Cette problématique rejoint d’autres chantiers déjà suivis par les régulateurs sur l’information financière et la transparence, comme l’illustre la multiplication des travaux conjoints sur les risques technologiques et l’usage de l’intelligence artificielle en cybersécurité.
Principaux enseignements pour les investisseurs : risque cyber et stabilité financière
Pour les investisseurs, l’intérêt de suivre ces développements n’est pas anecdotique. Les incidents cyber sont désormais classés parmi les risques majeurs dans de nombreux panoramas de risques financiers. L’exercice du G7 confirme que ces risques sont pris en compte à un niveau systémique, avec une volonté explicite de préserver la stabilité du système financier mondial.
Sans fournir de garantie sur l’absence d’incidents, ces travaux tendent à renforcer la résilience globale : meilleure préparation des autorités, clarification des mécanismes de coopération, capacité accrue à limiter les perturbations. À terme, cela peut contribuer à réduire la probabilité que des problèmes techniques se transforment en crise de confiance généralisée sur les marchés, même si le risque opérationnel ne disparaît pas.
Points de vigilance pour intégrer le risque cyber dans l’analyse financière
À ce stade, les informations publiées sur l’exercice restent d’ordre général. Elles n’offrent pas un détail par établissement ou par infrastructure, mais donnent une direction claire : le risque cyber est désormais traité comme un risque systémique à part entière. Pour un investisseur, plusieurs axes de réflexion peuvent être utiles dans une démarche d’analyse globale (à distinguer d’un conseil personnalisé) :
- Capacité de continuité d’activité des institutions financières : existence de plans de reprise, redondance des systèmes, tests réguliers.
- Gouvernance des risques technologiques : place donnée à la cybersécurité au niveau du conseil d’administration et des comités de risque.
- Exposition à des infrastructures critiques : dépendance à des prestataires externes (cloud, prestataires de services essentiels) et encadrement réglementaire associé.
- Transparence et communication en cas d’incident : historique connu de communication de crise et de gestion des incidents passés.
Ces considérations s’inscrivent dans une vision plus large des risques émergents, aux côtés d’autres sujets suivis par les autorités comme la numérisation des paiements, l’essor des crypto-actifs ou l’évolution des régulations sur la résilience opérationnelle.
Le rôle du groupe d’experts cybersécurité du G7 dans la gouvernance mondiale des risques
Le groupe d’experts cybersécurité du G7 agit comme un forum de coordination des politiques et stratégies de cybersécurité pour le secteur financier au sein des juridictions du G7. Sa mission n’est pas d’intervenir directement auprès des établissements, mais de favoriser une vision commune des menaces et des réponses possibles entre autorités nationales.
Concrètement, ce groupe travaille sur plusieurs axes : développement d’une compréhension partagée des cybermenaces, élaboration d’approches harmonisées de gestion et d’atténuation des risques, et promotion d’une préparation renforcée des systèmes financiers. Les exercices de coordination transfrontalière comme celui de 2026 en sont une composante clé, aux côtés d’ateliers techniques et d’échanges réguliers entre agences nationales de cybersécurité et régulateurs financiers.
Une cohérence avec d’autres chantiers réglementaires et technologiques
Les travaux de ce groupe s’articulent avec d’autres initiatives internationales. On peut citer, par exemple, les discussions autour des normes de résilience opérationnelle numérique pour les institutions financières, ou encore les réflexions sur la sécurisation des infrastructures de marché à l’ère de la tokenisation et de la finance numérique. Des sujets comme la réglementation des crypto-actifs, la surveillance des services de cloud ou l’IA dans la supervision viennent compléter ce tableau.
Dans cette perspective, les investisseurs qui suivent de près l’évolution des cadres réglementaires – qu’il s’agisse de MiCA pour les crypto-actifs, des règles de résilience opérationnelle ou des exigences en matière de gouvernance technologique – disposent de repères utiles pour comprendre comment les autorités cherchent à encadrer les risques. Les articles consacrés aux travaux conjoints des régulateurs, qu’il s’agisse des rapports annuels, des panoramas de risques ou des prises de position sur l’innovation, offrent un éclairage complémentaire sur cette mise en cohérence.
| Élément testé lors de l’exercice du G7 | Objectif pour les autorités | Impact potentiel pour les investisseurs |
|---|---|---|
| Coordination transfrontalière | Aligner les réactions des autorités des différents pays en cas de cyberattaque majeure. | Réduire le risque de décisions contradictoires pouvant déstabiliser les marchés. |
| Partage rapide d’informations critiques | Accélérer la circulation des données techniques et opérationnelles sur l’incident. | Limiter l’ampleur et la durée des perturbations sur les systèmes de paiement et de marché. |
| Gestion de crise et communication | Structurer les messages publics pour préserver la confiance et éviter la panique. | Offrir aux investisseurs une information plus claire sur la situation réelle. |
| Reprise d’activité | Tester les plans de continuité pour relancer les fonctions critiques du système financier. | Assurer la continuité des transactions, règlements et accès aux comptes. |
| Coopération à long terme | Pérenniser les exercices et améliorer progressivement les dispositifs. | Contribuer à une résilience globale plus élevée face aux risques cyber systémiques. |
FAQ – Questions fréquentes
Quel est l’objectif principal de l’exercice de cybersécurité du G7 dans le secteur financier ?
L’exercice vise à tester et renforcer la capacité des autorités financières des pays du G7 à se coordonner en cas de cyberattaque majeure touchant plusieurs juridictions. Il s’agit de vérifier les mécanismes de partage d’informations, de gestion de crise, de reprise d’activité et de communication, afin de limiter l’impact potentiel sur la stabilité du système financier et sur le fonctionnement des marchés.
En quoi cet exercice concerne-t-il un investisseur particulier ou professionnel ?
Même si l’exercice se déroule entre autorités, ses enseignements ont des conséquences indirectes pour les investisseurs. Une meilleure préparation des autorités à une crise cyber peut aider à préserver la continuité des paiements, des transactions de titres et de l’accès aux comptes. Cela contribue à encadrer le risque qu’un incident informatique majeur se transforme en crise systémique plus large.
Le groupe d’experts cybersécurité du G7 intervient-il directement auprès des banques et sociétés de gestion ?
Le groupe d’experts cybersécurité du G7 ne supervise pas directement les établissements financiers. Il coordonne les politiques et stratégies de cybersécurité entre autorités des pays du G7, favorise une compréhension commune des menaces et promeut des approches harmonisées de gestion et de réduction des risques. Les autorités nationales traduisent ensuite ces orientations dans leurs cadres réglementaires et leurs pratiques de supervision.
Ces exercices garantissent-ils qu’il n’y aura plus de cyberattaque majeure ?
Ces exercices ne suppriment pas le risque de cyberattaque, qui reste inhérent à un environnement numérique très interconnecté. Ils visent en revanche à améliorer la capacité des autorités et du secteur financier à détecter, contenir et gérer ce type d’incident, afin de réduire son impact sur le fonctionnement du système financier et la confiance des acteurs de marché.
Comment intégrer le risque cyber dans une démarche d’investissement sans tomber dans une approche purement technique ?
Il est possible de tenir compte du risque cyber en s’intéressant à des aspects accessibles : gouvernance des risques technologiques, communication des émetteurs sur leur résilience opérationnelle, exposition à des infrastructures critiques ou à des prestataires externes. Ces éléments complètent l’analyse financière traditionnelle, sans constituer un conseil personnalisé. L’information fournie par les autorités et les publications sur les tendances de risques permet également de replacer le risque cyber dans un cadre systémique plus large.
Source : AMF

Après plus de 15 ans d’expérience en veille et gestion documentaire pour divers organismes européens de régulation financière et places de marché. Experte des bases de données professionnelles et des flux réglementaires, elle surveille chaque jour les dernières actualités économiques et financières afin de vous tenir informé(e) de tout ce qui compte pour vos décisions d’investissement.







Commentaires